Anwesenheitskontrolle und Datenschutz in Italien: was Arbeitgeber dürfen
Anwesenheit erfassen nach Arbeitnehmerstatut und DSGVO: Art. 4, Datenschutzhinweis, Biometrie und Ortung, mit einer Checkliste für Arbeitgeber in Italien.
Veröffentlicht 5 Min. Lesezeit
Die Anwesenheit zu erfassen ist eine Aufgabe der Unternehmensführung, doch die Daten der Mitarbeitenden werden durch zwei Rechtsquellen geschützt: das Arbeitnehmerstatut (Statuto dei lavoratori) zur Fernüberwachung und die DSGVO zu personenbezogenen Daten. Dieser Leitfaden fasst zusammen, was sie verlangen, wann eine Vereinbarung nötig ist und was Sie vermeiden sollten.
Was Art. 4 des Arbeitnehmerstatuts sagt
Art. 4 des Gesetzes 300/1970, neu gefasst durch Art. 23 des D.Lgs. 151/2015, regelt drei Fälle:
- Absatz 1: Instrumente, aus denen sich auch eine Fernüberwachung der Tätigkeit der Mitarbeitenden ergibt, dürfen nur für organisatorische und produktionsbedingte Erfordernisse, für die Arbeitssicherheit und zum Schutz des Betriebsvermögens eingesetzt werden. Sie werden nach einer Kollektivvereinbarung mit den betrieblichen Arbeitnehmervertretungen (RSU oder RSA) oder, wenn es diese nicht gibt, mit Genehmigung der INL (italienische Arbeitsaufsichtsbehörde, Ispettorato nazionale del lavoro) installiert.
- Absatz 2: Diese Regel „gilt nicht für Instrumente, die die Mitarbeitenden zur Ausführung der Arbeitsleistung verwenden, und für Instrumente, die Zutritt und Anwesenheit erfassen“ (eigene Übersetzung).
- Absatz 3: Die erhobenen Informationen dürfen für alle Zwecke im Zusammenhang mit dem Arbeitsverhältnis verwendet werden, sofern die Mitarbeitenden angemessen informiert werden, wie die Instrumente genutzt werden und wie Kontrollen erfolgen, und unter Beachtung des D.Lgs. 196/2003 (des Datenschutzkodex, dessen Art. 114 den Art. 4 bestätigt).
In der Praxis fällt ein Instrument, das nur die Arbeitszeit erfasst, unter Absatz 2. Die Ausnahme betrifft aber die Erfassung der Anwesenheit: Zusatzfunktionen, etwa die Ortung, können das Instrument wieder unter Absatz 1 bringen.
Meinungen, DSGVO und Datenschutzhinweis
Art. 8 des Statuts verbietet es dem Arbeitgeber, direkt oder über Dritte Nachforschungen über politische, religiöse oder gewerkschaftliche Meinungen anzustellen sowie über Tatsachen, die für die Beurteilung der beruflichen Eignung nicht relevant sind; der Datenschutzkodex (Art. 113) bestätigt dies. Es darf also keine Felder oder Notizen geben, um Daten zu erheben, die zur Verwaltung der Stunden nicht nötig sind.
Die DSGVO (Verordnung (EU) 2016/679) fügt die Grundsätze des Art. 5 hinzu:
- Rechtmäßigkeit, Verarbeitung nach Treu und Glauben und Transparenz, mit einer Rechtsgrundlage für die Verarbeitung (Art. 6);
- Datenminimierung: Daten, die angemessen und erheblich sind und auf das notwendige Maß beschränkt bleiben;
- Speicherbegrenzung: nicht länger als für den Zweck erforderlich;
- angemessene Sicherheit.
Der Datenschutzhinweis (informativa, Art. 13) muss angeben, wer die Daten verarbeitet, warum und wie lange sie gespeichert werden oder nach welchen Kriterien die Dauer festgelegt wird. Art. 88 erlaubt den Mitgliedstaaten, genauere Regeln zu Beschäftigtendaten festzulegen: In Italien regeln dies unter anderem das Statut und der Datenschutzkodex.
Biometrie: Die Datenschutzbehörde sagt nein
Fingerabdrücke und Gesichtserkennung sind biometrische Daten, eine besondere Kategorie (Art. 9 DSGVO). Nach Ansicht der italienischen Datenschutzbehörde (Garante privacy) gilt:
- In ihrer Entscheidung vom 26. Februar 2026 (Nr. 122), mit der sie gegen eine Genossenschaft wegen der Fingerabdrücke von sechs Mitarbeitenden ein Bußgeld von 15.000 € verhängte, schrieb sie, das geltende Recht „erlaube die Verarbeitung biometrischer Daten von Mitarbeitenden“ zur Erfassung der Anwesenheit nicht, und dieselben Ziele ließen sich mit weniger eingreifenden Mitteln erreichen (eigene Übersetzung). Sie untersagte die Verarbeitung und ordnete die Löschung der Daten an;
- in ihrem Newsletter vom 25. Juni 2025 erinnerte sie daran, dass die Einwilligung der Mitarbeitenden am Arbeitsplatz in der Regel keine gültige Grundlage ist;
- 2024 verhängte sie gegen fünf Unternehmen Bußgelder wegen biometrischer Anwesenheitserkennung an einem Abfallentsorgungsstandort (von 2.000 bis 70.000 €) und nannte Badges als Alternative.
Ortung von Badges und Apps
Das INL-Rundschreiben 2/2016 behandelt GPS als Zusatzinstrument, das nicht „vorrangig und wesentlich“ zur Ausführung der Arbeit dient; daher ist eine Vereinbarung oder Genehmigung nötig (Absatz 1). In ihrer Entscheidung vom 9. Januar 2020 zum Personaleinsatzsystem eines großen Betreibers hielt die Datenschutzbehörde die kontinuierliche Überwachung der Position von Mitarbeitenden für nicht konform und verlangte ein Symbol, das anzeigt, wann die Ortung aktiv ist. Wenn Sie Personen orten möchten, die einstempeln, beginnen Sie mit einer Vereinbarung, einem Hinweis und einer Bewertung durch Ihren Datenschutzbeauftragten (DPO).
Checkliste für den Arbeitgeber
- Datenschutzhinweis vor der Nutzung ausgehändigt, mit Zwecken, Aufbewahrungsfristen, Rechten und Anweisungen, wie das Instrument genutzt wird (Art. 4, Absatz 3).
- Rechtsgrundlage gemeinsam mit dem DPO oder Berater bestimmt, ohne sich auf die Einwilligung zu stützen.
- Minimierung: nur die nötigen Daten (Beginn, Ende, Pause, Abwesenheiten).
- Keine biometrischen Daten für die Anwesenheit.
- Ortung nur mit Vereinbarung oder Genehmigung und vorheriger Bewertung.
- Zugriff nach Rollen: Jeder sieht nur, was er braucht.
- Festgelegte Aufbewahrung: Das LUL (Libro Unico del Lavoro, einheitliches Arbeitsbuch) hat eigene Fristen; für andere Daten wählen und dokumentieren Sie eine Frist.
- Auskunftsersuchen: Mitarbeitende können eine Kopie ihrer Daten verlangen (Art. 15 DSGVO), mit einer Antwort innerhalb eines Monats.
Fragen an den Anbieter: welche Daten er erhebt, wer darauf zugreifen kann, wo sie gespeichert sind, wie lange, wie sie gelöscht und exportiert werden und wie er seine Rolle Ihnen gegenüber schriftlich festhält, denn Sie sind der Verantwortliche.
Fehler, die Sie vermeiden sollten
- Annehmen, dass das Einstempeln genügt, und den Datenschutzhinweis auslassen.
- Die Ortung oder andere Überwachungsfunktionen ohne Vereinbarung einschalten.
- Die Einwilligung für biometrische Daten einholen: Sie macht die Verarbeitung nicht rechtmäßig.
- Allen Zugriff auf alles geben, auch auf die Daten der Kollegen.
- Alles ewig aufbewahren, ohne Aufbewahrungsfrist.
So geht es mit Chrono Desk
Chrono Desk erfasst die Stunden im Stundenzettel: Beginn, Ende und Pause oder nur die Summe, mit einer Notiz je Schicht.
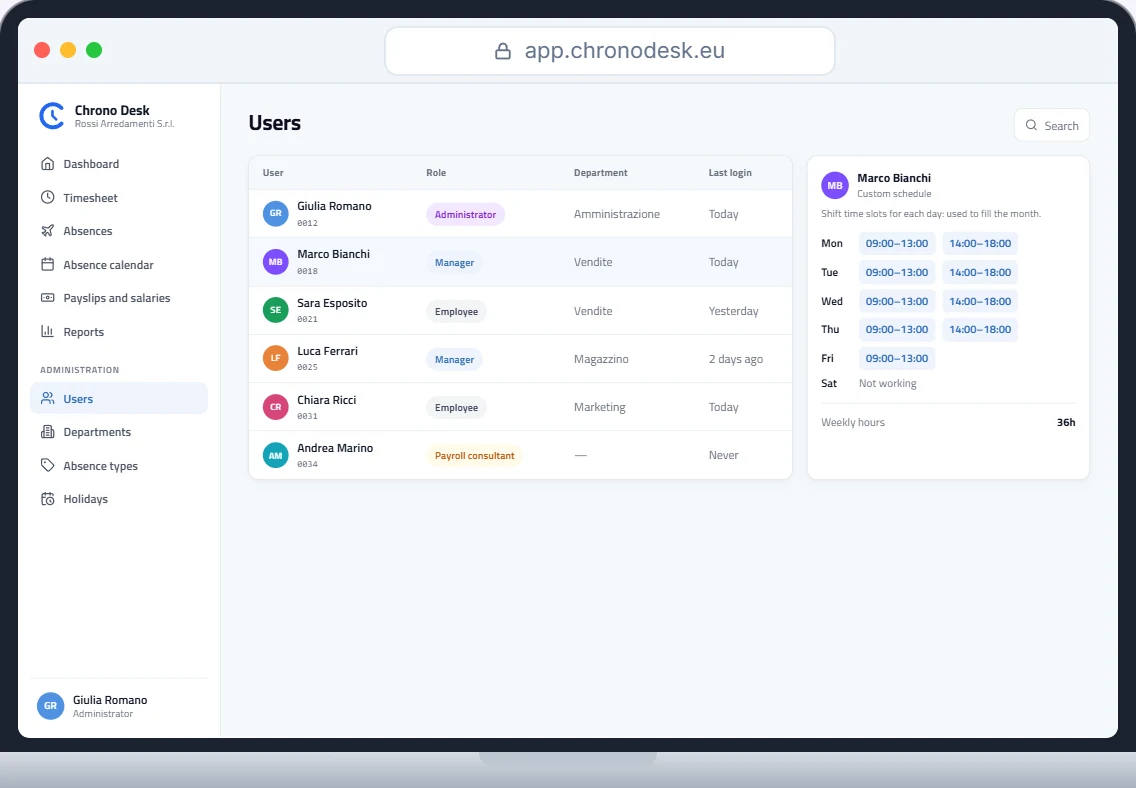
- Vier Rollen, jede mit eigenen Berechtigungen: Mitarbeitende sehen ihre eigenen Daten, Teamleiter die ihres Teams, Administratoren und der Lohn- und Arbeitsberater die des Unternehmens; Gehaltsabrechnungen sind nur für den Mitarbeiter, die Administratoren und den Berater sichtbar;
- Anmeldung mit RoxPay SSO, ohne Passwörter;
- Berichte je Zeitraum, die als CSV exportiert werden.
Datenschutzhinweis, Rechtsgrundlage und Aufbewahrungsfristen bleiben Entscheidungen des Unternehmens. Um es in der Praxis zu sehen, sprechen Sie mit uns. Wenn ein Teil des Teams aus der Ferne arbeitet, lesen Sie auch unseren Leitfaden zu Homeoffice und Arbeitszeiterfassung.
Dieser Leitfaden dient nur der Information und ersetzt weder die Beratung durch Ihren Lohn- und Arbeitsberater oder Ihren Datenschutzbeauftragten noch die Regeln Ihres Tarifvertrags.