Controllo delle presenze e privacy: cosa può fare il datore di lavoro
Registrare le presenze nel rispetto di Statuto dei lavoratori e GDPR: art. 4, informativa, biometria e geolocalizzazione, con una checklist per il datore.
Pubblicato il 4 min di lettura
Registrare le presenze è un obbligo di gestione, ma i dati dei dipendenti sono protetti da due fonti: lo Statuto dei lavoratori sui controlli a distanza e il GDPR sul trattamento dei dati personali. Questa guida riassume cosa chiedono, quando serve un accordo e cosa evitare.
Cosa dice l’art. 4 dello Statuto
L’art. 4 della Legge 300/1970, riscritto dall’art. 23 del D.Lgs. 151/2015, distingue tre casi:
- Comma 1: gli strumenti da cui derivi anche la possibilità di controllo a distanza dell’attività dei lavoratori si usano solo per esigenze organizzative e produttive, per la sicurezza del lavoro e per la tutela del patrimonio aziendale. Si installano previo accordo collettivo con RSU o RSA o, in mancanza, con autorizzazione dell’Ispettorato nazionale del lavoro (INL).
- Comma 2: questa regola «non si applica agli strumenti utilizzati dal lavoratore per rendere la prestazione lavorativa e agli strumenti di registrazione degli accessi e delle presenze».
- Comma 3: le informazioni raccolte sono utilizzabili a tutti i fini connessi al rapporto di lavoro a condizione che il lavoratore abbia adeguata informazione sulle modalità d’uso degli strumenti e sui controlli, e nel rispetto del D.Lgs. 196/2003 (il Codice privacy, che all’art. 114 conferma l’art. 4).
In pratica uno strumento che registra solo l’orario rientra nel comma 2. Ma l’esenzione riguarda la registrazione delle presenze: funzioni in più, come la posizione, possono riportare lo strumento nel comma 1.
Opinioni, GDPR e informativa
L’art. 8 dello Statuto vieta al datore di lavoro indagini, anche tramite terzi, su opinioni politiche, religiose o sindacali e su fatti non rilevanti per la valutazione professionale; il Codice privacy (art. 113) lo conferma. Quindi niente campi o note per raccogliere dati che non servono a gestire le ore.
Il GDPR (Reg. UE 2016/679) aggiunge i principi dell’art. 5:
- liceità, correttezza e trasparenza, con una base giuridica per il trattamento (art. 6);
- minimizzazione: dati adeguati, pertinenti e limitati a quanto necessario;
- limitazione della conservazione: non oltre il necessario per la finalità;
- sicurezza adeguata.
L’informativa (art. 13) deve dire chi tratta i dati, perché e per quanto tempo li conserva, o con quali criteri decide la durata. L’art. 88 consente agli Stati regole più specifiche sui dati dei dipendenti: in Italia se ne occupano, tra l’altro, lo Statuto e il Codice privacy.
Biometria: il Garante dice no
Impronte e riconoscimento facciale sono dati biometrici, categoria particolare (art. 9 GDPR). Per il Garante privacy:
- nel provvedimento del 26 febbraio 2026 (n. 122), che ha sanzionato con 15.000 euro una cooperativa per le impronte di sei dipendenti, ha scritto che «l’ordinamento vigente non consente il trattamento di dati biometrici dei dipendenti» per rilevare la presenza in servizio, e che gli stessi obiettivi si raggiungono con strumenti meno invasivi. Ha vietato il trattamento e ordinato la cancellazione dei dati;
- nella newsletter del 25 giugno 2025 ha ricordato che il consenso dei dipendenti non è, di regola, un valido presupposto in ambito lavorativo;
- nel 2024 ha sanzionato cinque società per riconoscimento biometrico delle presenze in un sito di smaltimento rifiuti (da 2.000 a 70.000 euro), indicando i badge come alternativa.
Geolocalizzazione di badge e app
La circolare INL 2/2016 tratta il GPS come strumento aggiunto, non usato «in via primaria ed essenziale» per eseguire il lavoro: serve quindi accordo o autorizzazione (comma 1). Il Garante, nel provvedimento del 9 gennaio 2020 sul sistema di gestione del personale di un grande operatore, ha ritenuto non conforme il monitoraggio continuo della posizione e ha chiesto un’icona che segnali quando la localizzazione è attiva. Se vuoi localizzare chi timbra, parti da un accordo, da un’informativa e da una valutazione del DPO.
Checklist per il datore di lavoro
- Informativa consegnata prima dell’uso, con finalità, tempi di conservazione e diritti, e istruzioni sull’uso dello strumento (art. 4, comma 3).
- Base giuridica individuata con il DPO o il consulente, senza appoggiarsi al consenso.
- Minimizzazione: solo i dati che servono (inizio, fine, pausa, assenze).
- Nessun dato biometrico per le presenze.
- Posizione solo con accordo o autorizzazione e valutazione preventiva.
- Accessi per ruolo: ognuno vede solo ciò che gli serve.
- Conservazione definita: il LUL ha i suoi tempi; per gli altri dati scegli e documenta una durata.
- Richieste di accesso: il dipendente può chiedere copia dei dati (art. 15 GDPR), con risposta entro un mese.
Domande al fornitore: quali dati raccoglie, chi accede, dove sono conservati, per quanto tempo, come si cancellano ed esportano, e come regola per iscritto il suo ruolo rispetto a te, che sei il titolare del trattamento.
Errori da evitare
- Pensare che «timbrare» basti e non consegnare l’informativa.
- Attivare la posizione o altre funzioni di controllo senza accordo.
- Chiedere il consenso per i dati biometrici: non lo rende lecito.
- Dare a tutti l’accesso a tutto, dati dei colleghi compresi.
- Conservare tutto per sempre, senza una durata.
Come lo fa Chrono Desk
Chrono Desk registra le ore nel foglio ore: inizio, fine e pausa oppure il totale, con una nota per turno.
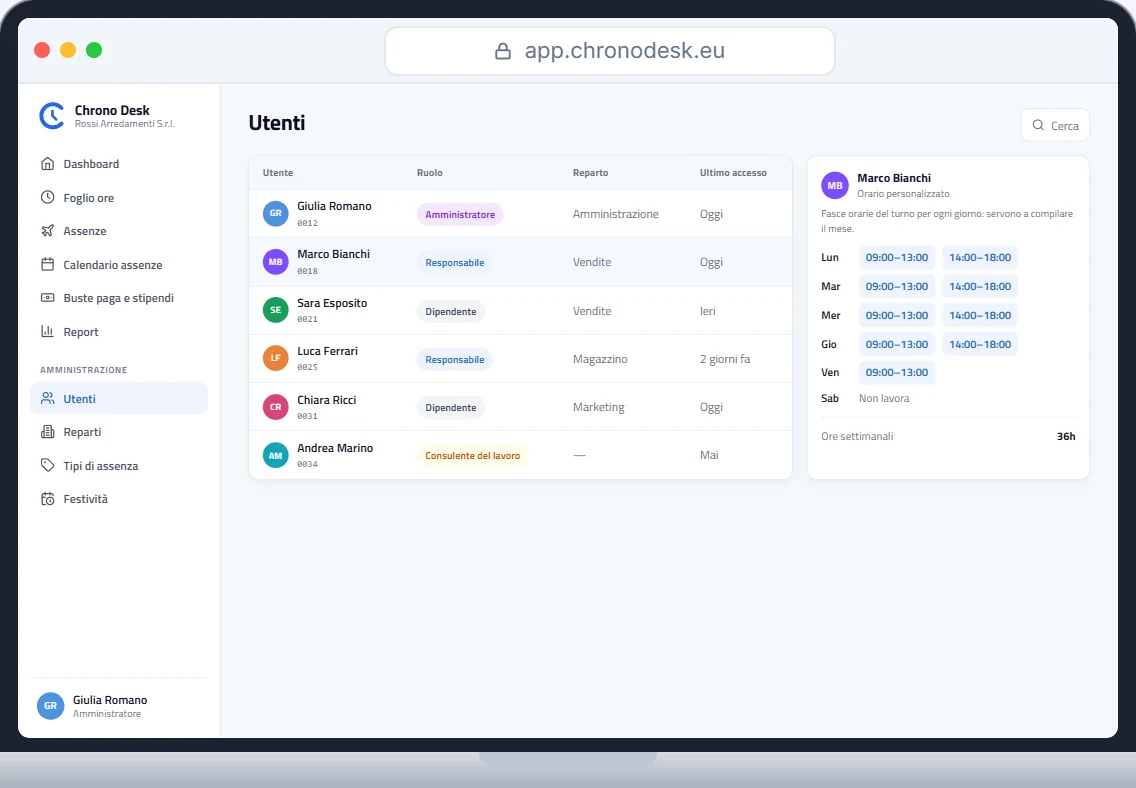
- Quattro ruoli, ciascuno con i propri permessi: il dipendente vede i propri dati, il responsabile quelli del team, amministratore e consulente quelli dell’azienda; le buste paga restano visibili solo a dipendente, amministratore e consulente;
- accesso con SSO di RoxPay, senza password;
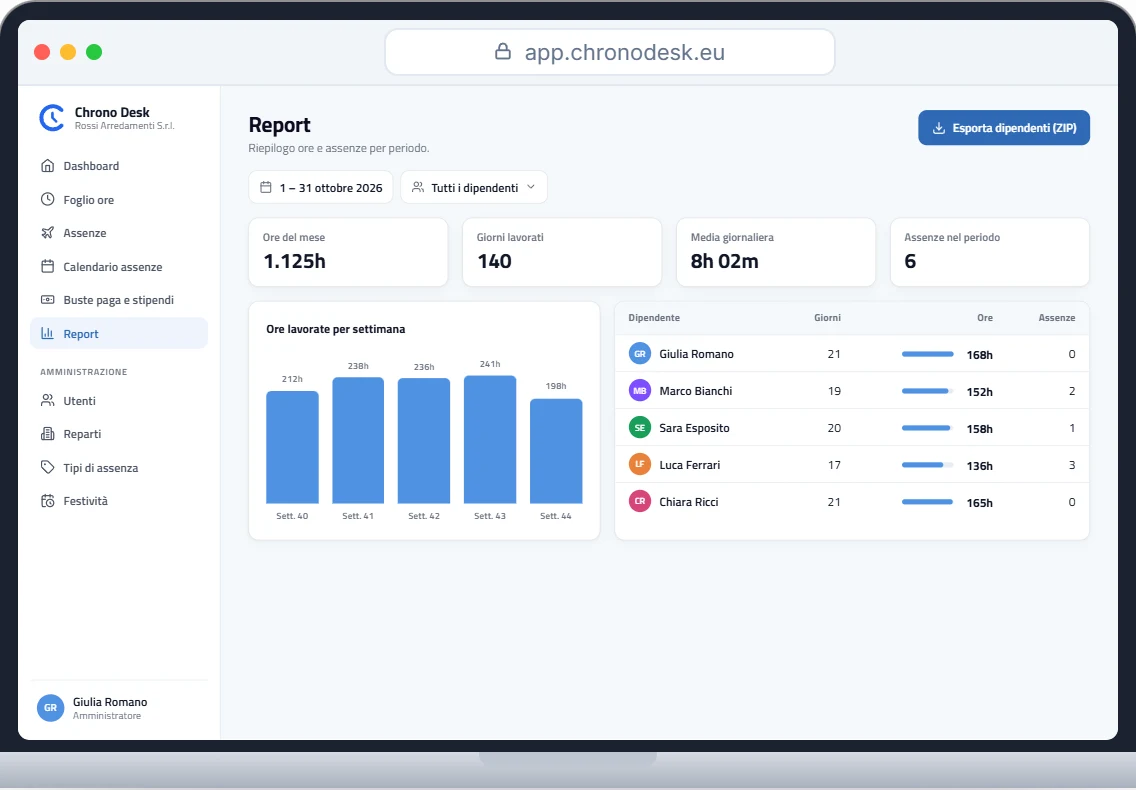
- report per periodo, esportabili in CSV.
Informativa, base giuridica e tempi di conservazione restano scelte dell’azienda. Per vederlo in pratica, parliamone. Se parte del team lavora da remoto, leggi anche la guida su smart working e presenze.
Questa guida ha scopo informativo e non sostituisce il parere del tuo consulente del lavoro, del DPO o le regole del CCNL applicato.