Control de asistencia y privacidad en Italia: qué puede hacer el empleador
Registrar la asistencia según el Estatuto de los Trabajadores y el RGPD: art. 4, aviso de privacidad, biometría y geolocalización. Lista para empleadores.
Publicado el 5 min de lectura
Registrar la asistencia es una obligación de gestión, pero los datos de los empleados están protegidos por dos fuentes: el Estatuto de los Trabajadores italiano (Statuto dei lavoratori), sobre el control a distancia, y el RGPD, sobre los datos personales. Esta guía resume lo que exigen, cuándo hace falta un acuerdo y qué conviene evitar.
Qué dice el art. 4 del Estatuto de los Trabajadores
El art. 4 de la Ley 300/1970, reescrito por el art. 23 del D.Lgs. 151/2015, contempla tres casos:
- Apartado 1: los instrumentos de los que se derive también la posibilidad de control a distancia de la actividad de los trabajadores solo pueden utilizarse por necesidades organizativas y productivas, de seguridad en el trabajo y de protección del patrimonio de la empresa. Se instalan previo acuerdo colectivo con las representaciones sindicales (RSU o RSA) o, en su defecto, con autorización de la inspección de trabajo italiana (INL, Ispettorato nazionale del lavoro).
- Apartado 2: esta regla «no se aplica a los instrumentos que el trabajador utiliza para realizar su prestación laboral ni a los instrumentos de registro de accesos y asistencias» (traducción nuestra).
- Apartado 3: la información recogida puede utilizarse para todos los fines relacionados con la relación laboral siempre que se informe adecuadamente al trabajador sobre el uso de los instrumentos y sobre cómo se realizan los controles, y con respeto del D.Lgs. 196/2003 (el código de privacidad, cuyo art. 114 confirma el art. 4).
En la práctica, una herramienta que solo registra el tiempo de trabajo entra en el apartado 2. Pero la excepción se refiere al registro de la asistencia: las funciones adicionales, como la ubicación, pueden hacer que la herramienta vuelva a entrar en el apartado 1.
Opiniones, RGPD y aviso de privacidad
El art. 8 del Estatuto prohíbe al empleador investigar, directamente o a través de terceros, las opiniones políticas, religiosas o sindicales y los hechos que no sean relevantes para valorar la aptitud profesional; el código de privacidad (art. 113) lo confirma. Por tanto, nada de campos ni de notas para recoger datos que no sean necesarios para gestionar las horas.
El RGPD (Reglamento (UE) 2016/679) añade los principios del art. 5:
- licitud, lealtad y transparencia, con una base jurídica para el tratamiento (art. 6);
- minimización de datos: datos adecuados, pertinentes y limitados a lo necesario;
- limitación del plazo de conservación: no más tiempo del necesario para la finalidad;
- seguridad adecuada.
El aviso de privacidad (informativa, art. 13) debe indicar quién trata los datos, con qué finalidad y durante cuánto tiempo se conservan, o con qué criterios se fija el plazo. El art. 88 permite a los Estados miembros establecer normas más específicas sobre los datos de los trabajadores: en Italia se ocupan de ello, entre otras, el Estatuto y el código de privacidad.
Biometría: el Garante dice que no
Las huellas dactilares y el reconocimiento facial son datos biométricos, una categoría especial (art. 9 del RGPD). Según la autoridad italiana de protección de datos (Garante privacy):
- en su decisión de 26 de febrero de 2026 (n.º 122), por la que impuso una multa de 15 000 € a una cooperativa por las huellas dactilares de seis empleados, escribió que la normativa vigente «no permite el tratamiento de datos biométricos de los empleados» para registrar la asistencia, y que los mismos fines pueden lograrse con herramientas menos invasivas (traducción nuestra). Prohibió el tratamiento y ordenó suprimir los datos;
- en su boletín del 25 de junio de 2025 recordó que el consentimiento del empleado en general no es una base válida en el ámbito laboral;
- en 2024 multó a cinco empresas por el reconocimiento biométrico de la asistencia en una planta de gestión de residuos (de 2000 a 70 000 €), señalando las tarjetas como alternativa.
Geolocalización de tarjetas y aplicaciones
La circular 2/2016 del INL considera el GPS una herramienta añadida, no utilizada «de forma principal y esencial» para realizar el trabajo, por lo que hacen falta un acuerdo o una autorización (apartado 1). En su decisión de 9 de enero de 2020 sobre el sistema de gestión de personal de un gran operador, el Garante consideró que el control continuo de la posición de los empleados era contrario a la normativa y pidió un icono que mostrara cuándo está activa la ubicación. Si desea localizar a las personas que fichan, empiece por un acuerdo, un aviso y una valoración de su DPD (delegado de protección de datos).
Lista de comprobación para el empleador
- Aviso de privacidad entregado antes del uso, con finalidades, plazos de conservación, derechos e instrucciones sobre cómo se utiliza la herramienta (art. 4, apartado 3).
- Base jurídica identificada con el DPD o el asesor, sin apoyarse en el consentimiento.
- Minimización: solo los datos necesarios (inicio, fin, pausa, ausencias).
- Sin datos biométricos para la asistencia.
- Ubicación solo con acuerdo o autorización y valoración previa.
- Acceso por roles: cada uno ve solo lo que necesita.
- Conservación definida: el LUL (Libro Unico del Lavoro, libro único del trabajo; véase registro de asistencia y LUL) tiene sus propios plazos; para los demás datos, elija y documente un plazo.
- Solicitudes de acceso: los empleados pueden pedir una copia de sus datos (art. 15 del RGPD), con respuesta en el plazo de un mes.
Preguntas para el proveedor: qué datos recoge, quién puede acceder a ellos, dónde se almacenan, durante cuánto tiempo, cómo se suprimen y se exportan, y cómo documenta por escrito su papel frente a usted, ya que usted es el responsable del tratamiento.
Errores que conviene evitar
- Dar por hecho que basta con fichar y omitir el aviso de privacidad.
- Activar la ubicación u otras funciones de control sin un acuerdo.
- Pedir el consentimiento para datos biométricos: no lo hace lícito.
- Dar acceso a todo a todos, incluidos los datos de los compañeros.
- Conservarlo todo para siempre, sin plazo de conservación.
Cómo lo hace Chrono Desk
Chrono Desk registra las horas en la hoja de horas: inicio, fin y pausa, o solo el total, con una nota por turno.
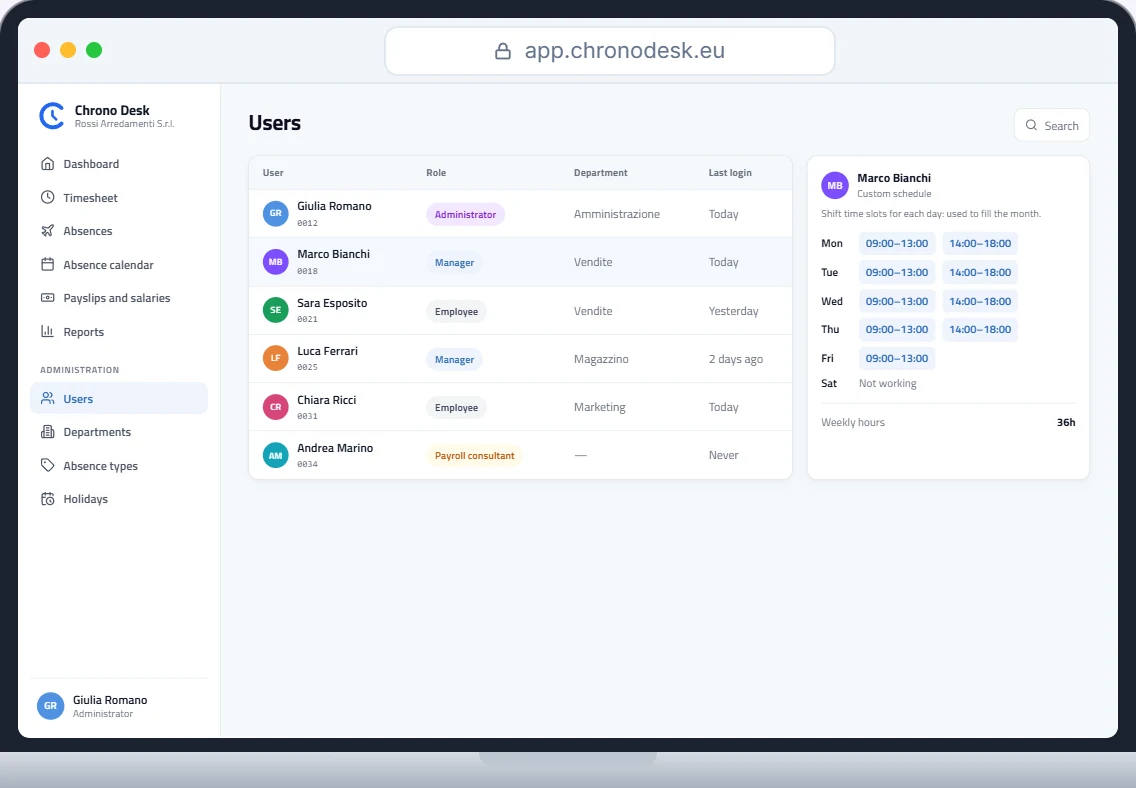
- Cuatro roles, cada uno con sus permisos: los empleados ven sus propios datos, los responsables los de su equipo, los administradores y el asesor laboral los de la empresa; las nóminas solo las ven el empleado, los administradores y el asesor;
- inicio de sesión con RoxPay SSO, sin contraseñas;
- informes por periodo que se exportan a CSV.
El aviso de privacidad, la base jurídica y los plazos de conservación siguen siendo decisiones de la empresa. Para verlo en la práctica, hable con nosotros. Si parte del equipo trabaja a distancia, lea también nuestra guía sobre teletrabajo y control horario.
Esta guía es meramente informativa y no sustituye el asesoramiento de su asesor laboral, de su DPD ni las normas de su convenio colectivo.